Quishing: fraudele cu coduri QR și cum le recunoști
Quishing-ul este frauda făcută prin coduri QR false. Vezi cum funcționează, ce semne o trădează și cum verifici un cod înainte să-l scanezi.
// cuprins7 secțiuni
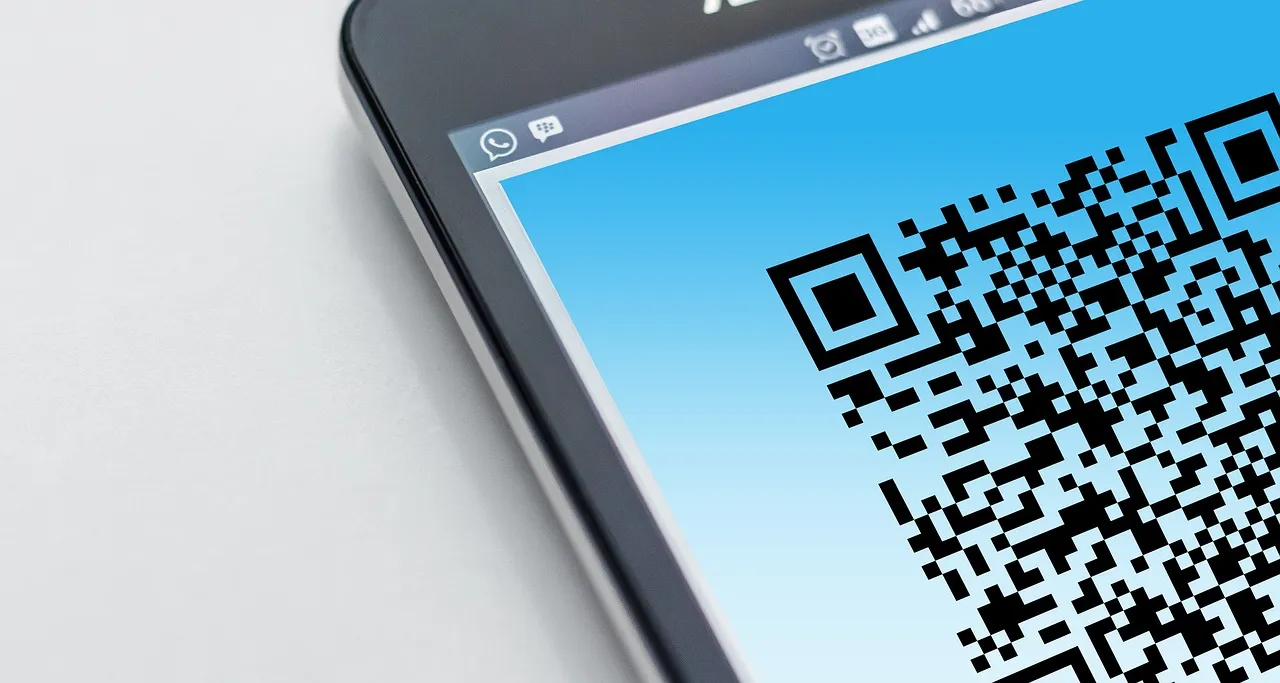
Quishing-ul este o fraudă în care un cod QR duce victima către un site fals sau către o descărcare dăunătoare. Codul în sine este doar o imagine care ascunde o adresă web, deci nu poți vedea unde duce până nu îl scanezi. Protecția constă în a verifica adresa afișată de telefon înainte de a deschide pagina și în a nu introduce date personale după o scanare neașteptată.
Ce este quishing-ul și de ce funcționează?
Termenul combină „QR” cu „phishing” și descrie același tip de înșelăciune, dar printr-un canal diferit. Un cod QR este un mod comod de a transmite o adresă către telefon, fără să o tastezi. Tocmai comoditatea îl face atractiv pentru atacatori: oamenii scanează din reflex, iar ochiul uman nu poate citi un cod și nu poate judeca dacă este de încredere.
În plus, scanarea mută atacul de pe calculator, unde există de obicei un antivirus și filtre de e-mail, pe telefon, unde protecțiile sunt adesea mai slabe. Fraudele de acest tip seamănă mult cu cele descrise în ghidul de securitate online, doar că punctul de intrare este o imagine, nu un link.
Unde apar codurile QR false?
Le găsești oriunde un cod poate fi lipit sau trimis. Cele mai frecvente situații sunt:
- Autocolante puse peste coduri reale: pe parcometre, stații de încărcare, meniuri de restaurant sau afișe, un cod fals acoperă pe cel autentic.
- Mesaje și e-mailuri: un „colet blocat” sau un „cont care necesită verificare” vine cu un cod QR în loc de link, tocmai pentru a ocoli filtrele care caută adrese suspecte.
- Scrisori și pliante primite pe hârtie: aparent de la o bancă sau de la o firmă de curierat.
- Postări și reclame online: oferte prea bune pentru a fi adevărate, cu un cod pentru „revendicarea premiului”.
Obiectivul este aproape întotdeauna același: să te ducă la o pagină care imită un serviciu cunoscut și să îți ceară datele de autentificare sau pe cele ale cardului.
Cum arată semnele unui cod QR suspect?
Un cod suspect se trădează prin context, nu prin aspect. Poți observa următoarele:
- Autocolantul este lipit peste alt cod sau are margini care se dezlipesc.
- Mesajul creează urgență sau amenință cu blocarea unui cont ori cu o penalizare.
- Nu te așteptai la cod: nu ai comandat nimic și nu ai cerut nicio verificare.
- Adresa afișată după scanare este scrisă ciudat, are litere în plus, un domeniu necunoscut sau un nume de serviciu cunoscut combinat cu alte cuvinte.
- Pagina cere imediat parola, un cod primit prin SMS sau datele cardului.
Un mesaj care te grăbește să acționezi folosește aceleași trucuri psihologice explicate în ghidul despre ingineria socială.
Cum verifici un cod înainte să-l scanezi?
Primul pas este să te întrebi dacă ai motive reale să scanezi codul, iar al doilea să citești adresa pe care o arată telefonul. Majoritatea aplicațiilor de cameră afișează o previzualizare a linkului înainte de a-l deschide. Nu apăsa pe ea înainte să o citești cu atenție.
- Dacă adresa pare diferită de serviciul pe care îl aștepți, închide fereastra.
- Pentru plăți și autentificări, folosește aplicația oficială, instalată din magazinul de aplicații, nu un link primit într-un mesaj.
- La un panou stradal sau la o stație de încărcare, verifică dacă autocolantul este parte din panou sau a fost adăugat ulterior.
- Dacă o firmă îți trimite un cod prin e-mail, confirmă mesajul pe un canal separat, de exemplu telefonic, la numărul oficial.
O parolă unică pentru fiecare cont, păstrată într-un manager de parole, limitează daunele dacă ai introdus-o pe o pagină falsă.
Ce faci dacă ai scanat deja un cod fals?
Dacă ai doar deschis pagina și ai închis-o, de obicei nu s-a întâmplat nimic grav. Dacă ai introdus date, acționează imediat: schimbă parola serviciului respectiv, activează autentificarea în doi pași și anunță banca dacă ai introdus date de card. Dacă ai descărcat o aplicație sau un fișier, șterge-l și rulează o scanare completă. Când contul a fost deja preluat, urmează pașii din articolul despre ce faci când ți-a fost furat un cont.
Informațiile de aici sunt generale. Pentru plăți neautorizate sau pierderi financiare concrete, contactează banca și, dacă este cazul, autoritățile competente.
Mai multe ghiduri de protecție găsești în secțiunea Securitate online.
Pe scurt
- Quishing-ul folosește coduri QR care duc către pagini false sau descărcări dăunătoare.
- Codul nu arată destinația, deci adresa trebuie verificată după scanare, înainte de a deschide pagina.
- Fii atent la autocolante lipite peste coduri existente și la mesaje care te grăbesc.
- Pentru plăți și conturi, preferă aplicațiile oficiale, nu linkurile primite din cod.
- Dacă ai introdus date, schimbă parola și anunță banca.
Întrebări frecvente
Este periculos să scanez un cod QR?
Scanarea în sine este de obicei inofensivă. Riscul apare când deschizi pagina către care duce codul și introduci date sau descarci ceva.
Cum văd unde duce un cod înainte să-l deschid?
Aplicația de cameră afișează de obicei adresa într-o previzualizare. Citește-o cu atenție și deschide pagina doar dacă se potrivește cu serviciul pe care îl aștepți.
Pot fi păcălit și de un cod dintr-un loc public?
Da, mai ales dacă un autocolant a fost lipit peste codul original. Verifică dacă pare adăugat ulterior și, când ai dubii, folosește aplicația oficială.